V zadnjih dveh mesecih (julij/avgust 2026) smo zaznali manjšo serijo uspešnih avtomatiziranih napadov na slovenske .sidomene. Za napadi stoji zelo aktivna skupina iz indonezijske defacement scene, ki se podpisuje kot CoupDeGrace.
Po do sedaj zbranih OSINT podatkih gre za izrazito oportunistično kampanjo – napadalec ne cilja specifično Slovenije in nima znakov državnega sponzorstva (APT). Cilj je množično izkoriščanje ranljivosti v CMS sistemih in puščanje “Hacked by” podpisov.
Kaj smo odkrili:
-
Obseg: Identificirali smo 8 slovenskih domen (4 potrjene vdore, 4 z močnimi indici).
-
Tarče: Manjša podjetja, društva in zavodi. Strani gostujejo pri 6 različnih slovenskih in tujih ponudnikih, kar nakazuje, da vektor vstopa ni ranljivost na nivoju infrastrukture/ponudnika, ampak ranljivost samega CMS-a (WordPress ali Joomla) ali nameščenih vtičnikov.
-
Način napada (TTPs): Zanimiv je mehanizem. Napadalčevo orodje skuša v korensko mapo odložiti
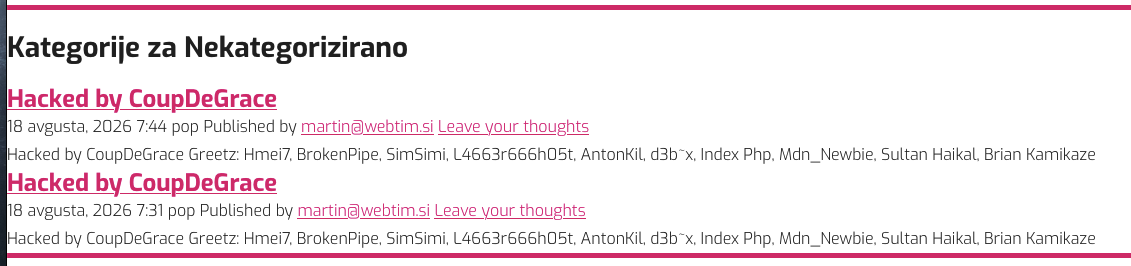
.htmdatoteko z naključnim 12-mestnim hex imenom ali imenomcdg.htm. Če na WordPress straneh nima pravic za pisanje na disk,orodje izkoristi (ali ukrade) obstoječi uporabniški račun in podpis objavi kot novo objavo (Post).
Zaznali smo dva vala: 25. 7. 2026 in 18. 8. 2026. Zaskrbljujoče je, da so podpisi napadalca na treh straneh še danes, po skoraj 80 dneh, prosto vidni. Administratorji vdora očitno sploh niso zaznali.