Razkriti so bili zasebni ključi osmih vmesnih overiteljev družbe eMudhra, kar resno ogroža zaupanje v spletne certifikate.
-
Tveganje: Napadalci lahko z njimi ustvarijo veljavna digitalna potrdila za poljubne domene, izvajajo napade Man-in-the-Middle (MitM) ali zlonamerno podpisujejo programsko opremo.
-
Odziv: Brskalniki (Chrome, Firefox) so prizadete certifikate že samodejno blokirali prek CRLSet oziroma OneCRL. Popravki za operacijske sisteme in knjižnice prihajajo postopoma (npr. Go 1.27.3 in 1.26.10, CVE-2026-111943; Python certifi 2026.10.19).
Kaj to pomeni za slovenski prostor?
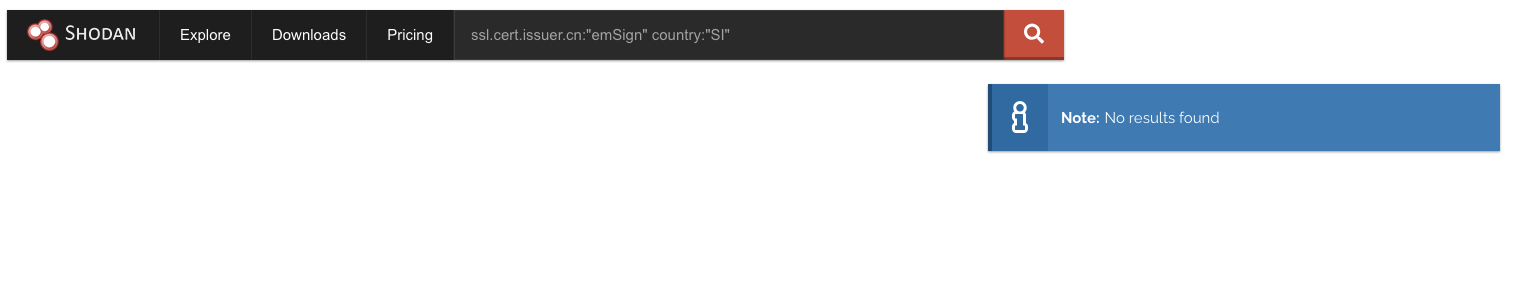
Certifikati eMudhra pri nas niso v uporabi. Iskanje po Shodanu za slovenski prostor ne vrne nobenega zadetka, zato preklic ne bo povzročil motenj v delovanju slovenskih spletnih storitev.
Pomembno pa je razumeti: napadalec s kompromitiranim ključem bi lahko ponaredil certifikat tudi za slovensko domeno. Zato je ključno, da so vaše naprave in programi posodobljeni.
Povezava: https://emudhra.we-have-a-problem.com/