V okviru kritične ranljivosti CVE-2026-109618 in CVE-2026-109619 v PHP, smo naredili pasivno analizo prek Shodana: koliko slovenskih strežnikov javno razkriva, da poganjajo PHP, in katere verzije.
Skupno: 1.295 strežnikov v Sloveniji javno razkriva PHP v glavi X-Powered-By.
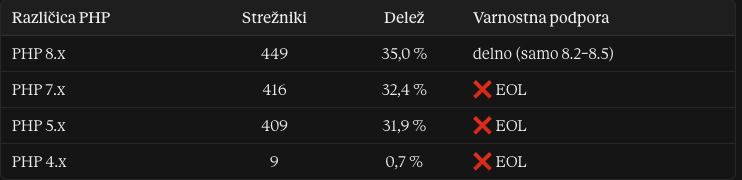
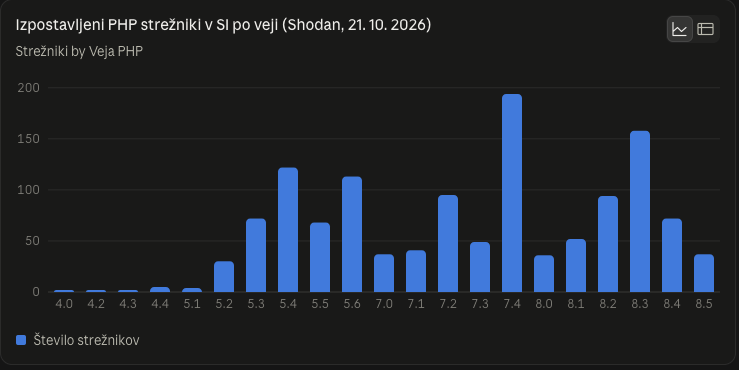
Znotraj PHP 8: podprte veje (8.2, 8.3, 8.4, 8.5) = 361 strežnikov; EOL veji 8.0 in 8.1 = 88 strežnikov.
Ključna ugotovitev: 71,9 % (922) izpostavljenih PHP strežnikov teče na veji brez varnostne podpore. Najpogostejša posamezna veja je PHP 7.4.x (194 strežnikov), sledi 8.3.x (158). Najpogostejša polna verzija je PHP 7.4.33 (107).
To pomeni, da bo velik del teh strežnikov ostal izpostavljen tudi po izidu popravkov za CVE-2026-109618/109619, ker za EOL veje uradnih popravkov ni.
Metodologija: podatki so iz pasivne OSINT telemetrije (Shodan), 0 poslanih paketov na ciljno infrastrukturo. Številke so spodnja meja — ne vključujejo aplikacij, ki gostujejo v tujini, aplikacij za reverse proxyjem/WAF (npr. Cloudflare), kjer PHP izvornega strežnika ni viden, niti strežnikov z expose_php = Off, ki verzije ne razkrijejo. Analiza meri izpostavljeno PHP površino in stanje verzij, ne pa potrjene ranljivosti posameznega sistema.